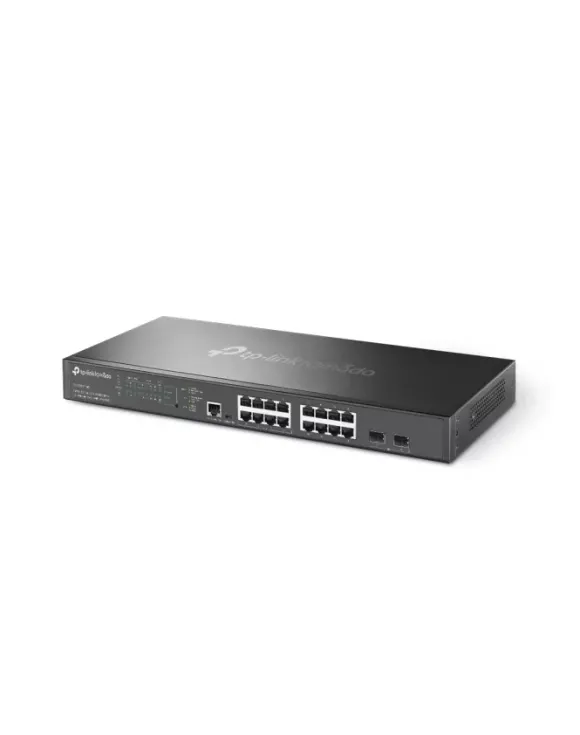
TP-LINK Switch SG3218XP-M2 16-Port Managed L2+ 8x 2.5G PoE+, 2x 10G SFP+ Slots
zł493.83
Przełącznik wyposażony jest w 8 portów PoE+ o prędkości 2,5 Gb/s, dlatego już teraz jest gotowy do budowy sieci przyszłości, zapewniając wystarczającą przepustowość do obsługi punktów dostępowych Wi-Fi 7/6E/6. Możliwość przesyłu danych i zasilania za pomocą jednego kabla Ethernet oraz 240 W łącznej mocy zasilania PoE* sprawiają, że znalezienie odpowiedniej lokalizacji dla przełącznika, a także urządzeń końcowych nie jest problematyczne.
Dwa sloty SFP+ o prędkości 10 Gb/s zapewniają nieblokujące się przełączanie i redukują opóźnienia do minimum. Dzięki temu, połączenia z serwerami i innymi przełącznikami są nawiązywane błyskawicznie i odznaczają się wysoką niezawodnością. Rozbudowane funkcje L2+ i L3 pomagają w budowie wysoce skalowalnej i dobrze zabezpieczonej sieci, która jest rozwiązaniem niezawodnym i wydajnym — idealnie sprawdzi się zarówno w biurach, kampusach, jak i do użytku przez usługodawców.
Platforma do programowego sterowania infrastrukturą sieciową (SDN) Omada integruje działanie urządzeń sieciowych, w tym punktów dostępowych, przełączników i bram sieciowych, zapewniając kompleksowe zarządzanie centralne z chmury. Omada umożliwia stworzenie wysoce skalowalnej sieci — w pełni kontrolowanej za pomocą jednego interfejsu. Przekłada się to na płynne połączenia przewodowe i bezprzewodowe, które są niezbędne w hotelarstwie, edukacji, sprzedaży detalicznej, biurach i w wielu innych branżach i miejscach.
Najważniejsze cechy:
- 8x portów 2.5G Gigabit Ethernet
- 8x portów 2.5G Gigabit Ethernet PoE+ (do 30 W zasilania PoE na port)
- 2x sloty SFP+ 10G
- Zasilanie PoE o łącznej mocy 240 W
- Integracja z platformą Omada SDN: Bezobsługowa konfiguracja ZTP, Centralne zarządzanie w Chmurze i Inteligentne monitorowanie
- Centralne zarządzanie: Dostęp z poziomu Chmury i aplikacja Omada to wygoda zarządzania
- Routing statyczny: Ułatwia kierowanie ruchem wewnętrznym w celu efektywniejszego wykorzystania zasobów sieciowych
- Niezawodne zabezpieczenia: Wiązanie adresów IP-MAC-Port, ACL, Port Security, Ochrona przed atakami DoS, Storm Control, DHCP Snooping, 802.1X, Uwierzytelnianie RADIUS i wiele więcej
- Optymalizacja transmisji głosu i wideo: L2/L3/L4 QoS i IGMP snooping
|
TP-Link SG3218XP-M2
|
|
|
Porty
|
• 16 Portów RJ45 2,5 Gb/s • 2 Sloty SFP+ 10G • 1 Port konsolowy RJ45 • 1 Port konsolowy microUSB |
|
Ilość wentylatorów
|
2 |
|
Zasilanie
|
100-240 V AC~50/60 Hz |
|
Porty PoE (RJ45)
|
• Zgodność ze standardami: 802.3at/af • 8 portów PoE+ (802.3at PoE), do 30 W na port • Łączna moc zasilania PoE: 240 W |
|
Wymiary (S x G x W)
|
440 x 180 x 44 mm (17,3 x 7,1 x 1,7 cali) |
|
Montaż
|
Montaż w szafie Rack |
|
Maks. zużycie energii
|
299,4 W (110V/60Hz)(z podłączonymi urządzeniami PoE o mocy 240 W) |
|
Ilość generowanego ciepła
|
1021,64 BTU/godz (110 V/60 Hz)(z podłączonymi urządzeniami PoE o mocy 240 W) |
|
WYDAJNOŚĆ
|
|
|
Wydajność przełączania
|
120 Gb/s |
|
Szybkość przekierowań pakietów
|
89,28 Mp/s |
|
Tablica adresów MAC
|
16 K |
|
Bufor pakietów
|
12 Mb |
|
Ramki jumbo
|
9 KB |
|
FUNKCJE OPROGRAMOWANIA
|
|
|
Funkcja Quality of Service
|
• 8 kolejek priorytetowania • Obsługa priorytetowania 802.1p CoS/DSCP • Tryb harmonogramu priorytetowania: – SP (Strict Priority) – WRR (Weighted Round Robin) – SP+WRR • Kontrola przepustowości – Ograniczanie prędkości transferu w oparciu o port/przepływ danych • Płynniejsze działanie • Działania dla przepływów: QoS remark (802.1P Remark, DSCP Remark) |
|
Cechy przełącznika L3
|
• 32 interfejsy IPv4/IPv6 • Routing statyczny – 48 tras statycznych • Statyczny ARP – 128 statycznych wpisów • Proxy ARP • Gratuitous ARP • Serwer DHCP • DHCP Relay – DHCP Interface Relay – DHCP VLAN Relay • DHCP L2 Relay |
|
Funkcje L2 i L2+
|
• Agregacja łączy – Statyczna agregacja łączy – LACP 802.3ad – Do 8 grup agregacji, zawierających 8 portów na grupę • Spanning Tree Protocol (STP) – STP 802.1d – RSTP 802.1w – MSTP 802.1s – Zabezpieczenia STP: ochrona TC, filtrowanie BPDU, ochrona Root • Wykrywanie pętli zwrotnych (Loopback) – Oparte na portach – Oparte na VLAN • Kontrola przepływu – Kontrola przepływu 802.3x – Zapobieganie blokowaniu HOL • Mirroring – Mirroring portu – Mirroring procesora – Przesył One-to-One – Przesył Many-to-One – Tx / Rx / oba |
|
L2 Multicast
|
• IGMP Snooping – IGMP v1/v2/v3 Snooping – Fast Leave – IGMP Snooping Querier – Uwierzytelnianie IGMP • Uwierzytelnianie IGMP • MLD Snooping – MLD v1/v2 Snooping – Fast Leave – MLD Snooping Querier – Konfiguracja grupy statycznej – Ograniczone przekazywanie IP Multicast • MVR • Filtrowanie transmisji Multicast: 256 profili i 16 wpisów na profil |
|
Funkcje zaawansowane
|
• Automatyczne wykrywanie urządzeń • Konfiguracje grupowe • Grupowe aktualizacje oprogramowania • Inteligentne monitorowanie stanu sieci • Ostrzeżenia o nietypowych zdarzeniach • Ujednolicony proces konfiguracji • Harmonogram restartu |
|
Sieci VLAN
|
• Grupy VLAN – Maks. 4K grup VLAN • Tagowanie 802.1Q VLAN • Adres MAC VLAN: 256 wpisów • Protokół VLAN: Szablon protokołu 16, VLAN protokołu 16 • GVRP • VLAN VPN (QinQ) – QinQ oparty na portach – Selective QinQ • Głosowa sieć VLAN |
|
Listy kontroli dostępu
|
• Lista kontroli dostępu (ACL) oparta o czas • Adres MAC ACL – Źródłowy adres MAC – Docelowy adres MAC – ID sieci VLAN – User Priority – Ethertype • Adres IP ACL – Źródłowy adres IP – Docelowy adres IP – Fragment – Protokół IP – Flaga TCP – Port TCP/UDP – TOS DSCP/IP – User Priority • Łączona ACL • ACL zawartości pakietu • ACL IPv6 • Polityka kontroli dostępu – Mirroring – Limit prędkości – Redirect – QoS Remark • Zastosowanie ACL do Portu/VLAN |
|
Bezpieczeństwo transmisji
|
• Wiązanie adresów IP, MAC i Portów – 512 wpisów – DHCP Snooping – Inspekcja ARP – Ochrona źródłowego adresu IPv4: 100 wpisów • Wiązanie adresów IPv6, MAC i Portów – 512 wpisów – DHCPv6 Snooping – Wykrywanie ND – Ochrona źródłowego adresu IPv6: 100 wpisów • Ochrona przed atakami DoS • Ochrona portów poprzez ich statyczną/dynamiczną konfigurację: – Do 64 adresów MAC na port • Storm Control Broadcast/Multicast/Unicast: – tryb kontroli (kb/s/wskaźnik) • Uwierzytelnianie 802.1X – Uwierzytelnianie w oparciu o port – Uwierzytelnianie w oparciu o adres MAC – Przydzielanie VLAN – MAB – Sieć VLAN dla gości – Uwierzytelnianie i autoryzowanie poprzez Radius • AAA (w tym TACACS+) • Izolacja portów • Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS 1.2 • Bezpieczne zarządzanie CLI z szyfrowaniem SSHv1/SSHv2 • Kontrola dostępu w oparciu o IP/Port/MAC |
|
IPv6
|
• IPv6 Dual IPv4/IPv6 • Multicast Listener Discovery (MLD) Snooping • ACL IPv6 • Interfejs IPv6 • Statyczny routing IPv6 • Funkcja neighbor discovery (ND) wykorzystywana przez IPv6 • Wykrywanie ścieżki maximum transmission unit (MTU) • ICMP v6 • TCP v6/UDP v6 • Zastosowania protokołu IPv6: – Klient DHCPv6 – Ping6 – Tracert6 – Telnet (v6) – SNMP IPv6 – SSH IPv6 – SSL IPv6 – HTTP/HTTPS – TFTP IPv6 |
|
MIB
|
• MIB II (RFC1213) • Interface MIB (RFC2233) • Ethernet Interface MIB (RFC1643) • Bridge MIB (RFC1493) • P/Q-Bridge MIB (RFC2674) • RMON MIB (RFC2819) • RMON2 MIB (RFC2021) • Radius Accounting Client MIB (RFC2620) • Radius Authentication Client MIB (RFC2618) • Zdalny Ping, Traceroute MIB (RFC2925) • Wsparcie dla prywatnego TP-Link MIB |
|
ZARZĄDZANIE
|
|
|
Aplikacja Omada
|
Tak. Wymaga użycia Kontrolera OC300, OC200, Kontrolera Omada opartego na Chmurze lub Kontrolera programowego Omada. |
|
Zarządzanie centralne
|
• Kontroler Omada oparty na Chmurze • Kontroler sprzętowy Omada (OC300) • Kontroler sprzętowy Omada (OC200) • Kontroler programowy Omada |
|
Dostęp do chmury
|
Tak. Wymaga użycia Kontrolera OC300, OC200, Kontrolera Omada opartego na Chmurze lub Kontrolera programowego Omada. |
|
Bezobsługowa konfiguracja ZTP
|
Tak. Wymaga użycia Kontrolera Omada opartego na Chmurze. |
|
Funkcje panelu zarządzania
|
• Interfejs graficzny GUI • Interfejs linii poleceń CLI przez port konsolowy, Telnet • SNMP v1/v2c/v3: – Trap/Inform – RMON (grupy 1, 2, 3, 9) • Szablon SDM • Klient DHCP/BOOTP • 802.1ab LLDP/LLDP-MED • Automatyczna instalacja DHCP • Dual Image, Dual Configuration • Monitorowanie użycia procesora • Diagnostyka kabli • EEE • Odzyskiwanie hasła • SNTP • Logi systemowe |
|
INNE
|
|
|
Certyfikaty
|
CE, FCC, RoHS |
|
Zawartość opakowania
|
• SG3218XP-M2 • Kabel zasilający • Instrukcja szybkiej instalacji • Zestaw montażowy do szafy Rack • Gumowe nóżki |
|
Wymagania systemowe
|
Microsoft® Windows® 98SE, NT, 2000, XP, Vista™, 7, 8, 10, 11 MAC® OS NetWare® UNIX® Linux |
|
Środowisko pracy
|
• Dopuszczalna temperatura pracy: 0℃~50℃ (32℉~122℉); • Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉); • Dopuszczalna wilgotność powietrza: 10%~90%, bez kondensacji • Dopuszczalna wilgotność przechowywania: 5%~90%, bez kondensacji |
Napisz pierwszą opinię o „TP-LINK Switch SG3218XP-M2 16-Port Managed L2+ 8x 2.5G PoE+, 2x 10G SFP+ Slots”
Podobne produkty
Komputery
Komputery
APPLE MacBook Pro 16 (2026) M5 Max 18C / 48 GB RAM 2 TB SSD 40C GPU macOS Gwiezdna czerń MGEE4ZE/A
Komputery
Gigabyte Gaming A16 3VHK3EE893SH 16″ 165Hz R7 260 16GB RAM 512GB Dysk SSD RTX5060 DLSS4 Win11 Czarny
Akcesoria Do Tabletów I E-Booków
Akcesoria Do Tabletów I E-Booków
Akcesoria Do Tabletów I E-Booków
Opinie
Na razie nie ma opinii o produkcie.